

Berita viral dari industri kecerdasan buatan: Fireworks AI memperluas pengakuan atas insiden keamanan yang berlangsung sejak awal Oktober. Pada pembaruan 9 November 2026, perusahaan menyatakan data pelanggan dan, untuk sebagian akun, bobot model serta dataset ikut terakses. Sebelumnya mereka hanya melaporkan kebocoran kredensial internal.
Fireworks adalah penyedia infrastruktur yang membantu perusahaan menjalankan model AI mereka sendiri. Forbes mencatat perusahaan itu memiliki sekitar 10.000 pelanggan korporat, termasuk nama besar seperti Uber, Shopify, dan Cursor. Nilai perusahaannya dilaporkan tumbuh pesat menjadi 17,5 miliar dolar Amerika.
Perluasan pengakuan ini penting karena mengubah sifat insiden. Kebocoran kredensial bisa diselesaikan dengan mengganti kunci akses, sedangkan kebocoran bobot model menyentuh aset yang menjadi keunggulan bersaing pelanggan.
Berita viral: pengakuan diperluas ke bobot model
Dalam buletin resminya, Fireworks menyebut investigasi awal hanya menemukan akses ke kredensial yang disimpan perusahaan, misalnya untuk pekerjaan evaluasi. Setelah penyelidikan lanjutan, mereka menemukan dampak pada informasi akun dan penagihan.

Untuk sejumlah akun yang terbatas, dampaknya meluas ke kredensial, dataset, dan model yang belum selesai. Fireworks menyatakan sedang menghubungi pelanggan yang terdampak dan memberikan rincian serta langkah respons yang disarankan.
Perusahaan menegaskan nomor kartu pembayaran tidak tersimpan di sistem mereka, sehingga tidak terkena dampak. Layanan Inference, Training SDK, dan Nexus juga disebut tidak terpengaruh karena secara bawaan memakai kebijakan zero data retention.
Iklan
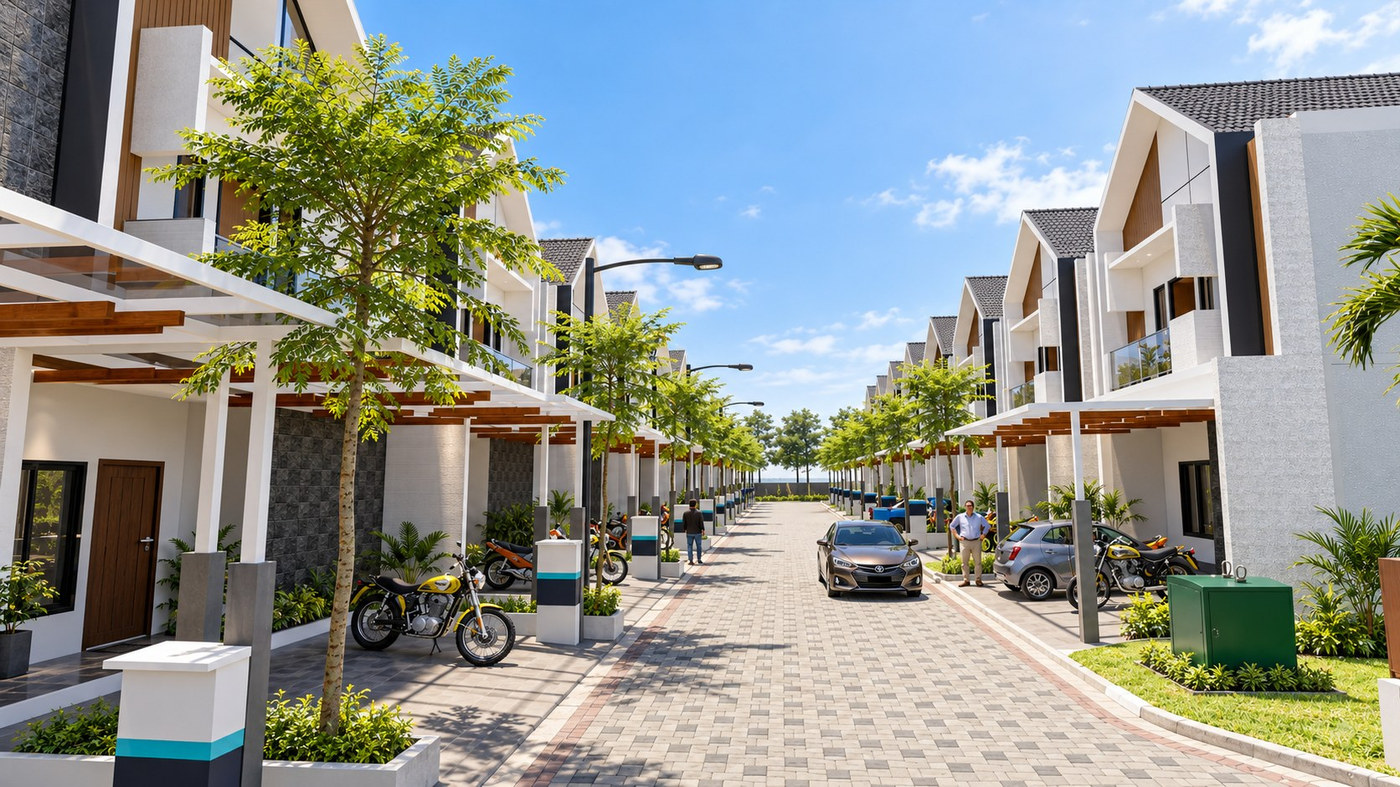
Paviliun Akademika: punya kost tanpa repot kelola
Paviliun Akademika menghadirkan pilihan investasi kost terkelola di Akademika Townhouse, Gowa. Unit disiapkan untuk disewakan, dengan pengelolaan kawasan yang ditangani pemilik proyek.
Dua gelombang serangan yang berbeda
Insiden pertama terdeteksi pada 6 Oktober 2026. Saat itu ada penggunaan kredensial internal tanpa izin yang mengenai sejumlah akun pelanggan. Fireworks mulai mengirim notifikasi pada 7 Oktober, lalu merotasi kunci API karyawan pada 9 Oktober dan mencabut kunci pengguna tambahan pada 10 Oktober.
Gelombang kedua datang lewat jalur berbeda. Sebuah penyedia cloud pihak ketiga yang menghosting mesin riset dan pengembangan Fireworks mengalami insiden pada 23 Oktober. Pada 24 Oktober, pihak yang tidak berwenang memakai celah itu untuk mencapai mesin pengembangan Fireworks.
Mereka lalu menjalankan beban kerja tanpa izin yang menyebabkan tambahan dampak pada data pelanggan. Fireworks mendeteksi aktivitas itu pada hari yang sama dan menyatakan per 25 Oktober tidak menemukan bukti akses tanpa izin lebih lanjut pada platform yang dipakai pelanggan.
Data apa saja yang terakses
Kategori pertama adalah metadata sumber daya, seperti pengenal sumber daya Fireworks, nama tampilan, deskripsi, dan waktu pembuatan. Data seperti ini terlihat teknis, tetapi cukup untuk memetakan struktur akun dan proyek yang berjalan.
Kategori kedua adalah informasi penagihan, mencakup alamat penagihan dan pengiriman, riwayat tagihan serta pembayaran, saldo akun, dan pemakaian kredit. Data ini bisa dipakai untuk menyusun penipuan bertarget, misalnya tagihan palsu yang menyerupai dokumen asli.
Kategori ketiga adalah bobot model dan dataset untuk sebagian pelanggan. Menurut Fireworks, yang terakses adalah sebagian bobot model yang belum selesai dan sebagian dataset. Rincian jumlah berkas atau volume data tidak diungkapkan dalam buletin tersebut.
LLMJacking dan pasar akses ilegal
Fireworks mengaitkan pelaku dengan kelompok kriminal yang bermotif finansial. Kelompok itu disebut menjual token dari akses tidak sah ke model bahasa besar melalui gateway routing ilegal, praktik yang dikenal sebagai LLMJacking.
Praktik ini bukan skenario teoretis. Laporan Google Threat Intelligence Group pada 2 November 2026 mencatat biaya pemakaian palsu yang melewati 100.000 dolar Amerika dalam sehari pada satu insiden. Pada sejumlah organisasi, akumulasi biaya mencapai satu juta dolar Amerika sebelum akses dicabut.
Angka tersebut berasal dari investigasi Mandiant secara umum, bukan kerugian Fireworks. Yang perlu dicatat adalah pola serangannya: pelaku memburu kunci akses, membuka layanan tambahan, lalu menjual kembali akses itu lewat layanan berlangganan murah kepada pengguna bawah tanah.
