
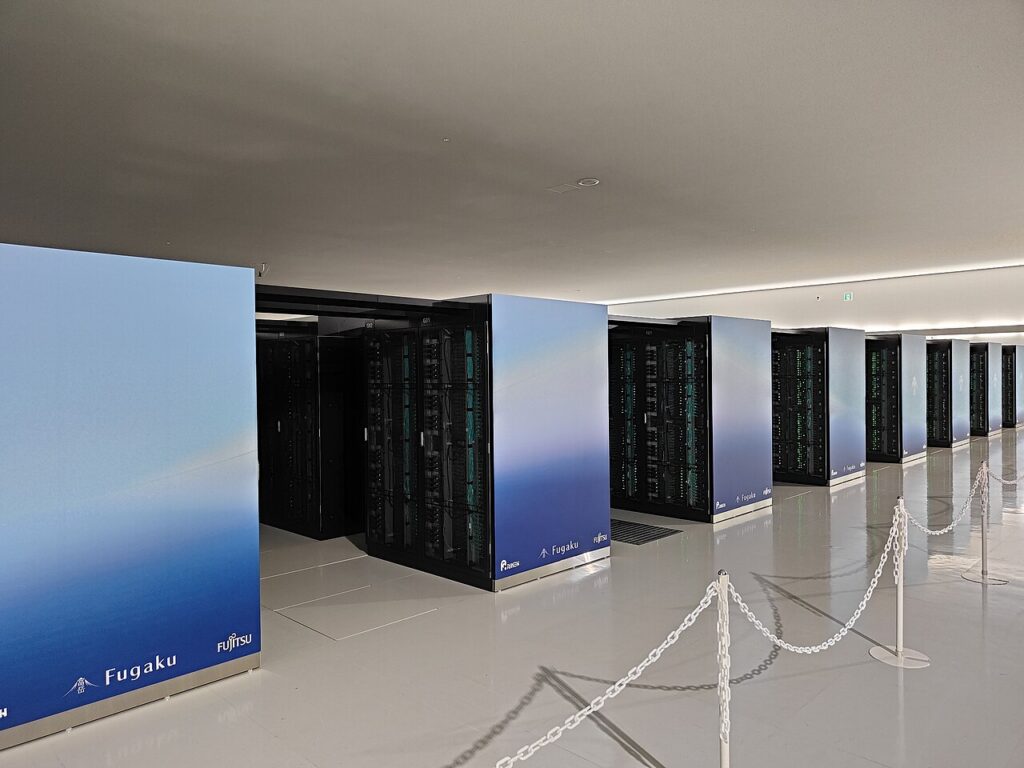

Viral nusantara hari ini diramaikan kabar peretasan Fugaku, superkomputer tercepat di Jepang yang dioperasikan lembaga riset nasional Riken. Operasional mesin itu dihentikan sementara setelah akses tidak sah terdeteksi pekan lalu. Informasi lebih dari 4.000 penggunanya berpotensi ikut terekspos. Kasus ini menjadi peringatan bahwa infrastruktur riset kelas dunia pun punya celah.
Viral Nusantara: Fugaku dihentikan setelah akses tidak sah
Riken mengumumkan insiden itu pada Senin, 16 November 2026. Lembaga tersebut menyebut sistem operasi Fugaku terkena akses tidak sah dan data pengguna mungkin bocor. Operasional superkomputer dihentikan sementara untuk kepentingan investigasi. Pengumuman itu disampaikan bersama Kementerian Pendidikan, Budaya, Olahraga, Ilmu Pengetahuan, dan Teknologi Jepang.
Menurut keterangan Riken, tim operator mendeteksi komunikasi mencurigakan pada 12 November. Deteksi itu memicu pemeriksaan menyeluruh terhadap jaringan internal. Pada 14 November dini hari, akses tidak sah terkonfirmasi dan berhasil diblokir. Mesin kemudian dihentikan agar pemeriksaan bisa berjalan tanpa gangguan. Mainichi mengutip kantor berita Kyodo dalam laporan awal insiden ini.
Halaman dashboard status operasional Fugaku yang terbuka untuk publik kini dinonaktifkan. Halaman itu diduga menjadi pintu masuk peretas. Riken menyatakan pemantauan jaringan diperketat selama proses pemulihan. Belum ada keterangan resmi soal kapan operasional mesin akan kembali normal.

Iklan
Campus Commercial Park: rukost di kawasan kampus
C.CO Park menghadirkan kawasan ruko dan kost dalam satu gerbang, dirancang untuk mahasiswa dan penghuni sekitar kampus. Cocok untuk yang mencari aset produktif dengan pengelolaan kawasan yang tertata.
Kronologi: dari dashboard status ke jaringan internal
Hasil investigasi awal menunjukkan peretas beraksi antara 10 dan 13 November. Mereka memakai halaman dashboard yang menampilkan status operasional Fugaku sebagai titik awal. Dari halaman itu, mereka masuk ke jaringan internal sistem operasi. Jalur tersebut tidak dirancang untuk akses publik selain menampilkan informasi status.
Setelah masuk, peretas mencapai sejumlah server yang menyimpan data pengguna terdaftar. Riken menyebut beberapa server terpengaruh dan ada program tidak sah yang dipasang. Program itu ditemukan saat tim keamanan memeriksa integritas sistem. Sejauh mana program tersebut bekerja masih dalam penelusuran.
Riken belum bisa memastikan metode persis yang dipakai untuk menembus sistem secara keseluruhan. Lembaga itu juga belum menyebut apakah ada data yang benar-benar diambil atau hanya berpotensi diakses. The Japan Times menulis, penyidik internal masih memetakan ruang lingkup kebocoran. Hingga pengumuman terakhir, belum ada laporan data yang disebarkan ke publik.
Data apa yang berpotensi terekspos
Informasi yang berpotensi terekspos mencakup nama, alamat surel, dan berkas riset pengguna. Selain itu, kredensial autentikasi yang dipakai untuk terhubung ke Fugaku dan layanan terkait juga terdampak. Kredensial inilah yang paling disorot karena sifatnya membuka pintu ke sistem lain. Nama dan surel memang sensitif, tetapi kredensial memberi akses langsung.
Jumlah pengguna yang berisiko mencapai 4.222 akun terdaftar Fugaku. Angka itu disebut dalam laporan Tom’s Hardware yang mengutip pengumuman Riken. Sebanyak 375 pengguna superkomputer Rikyu, mesin kecerdasan buatan milik Riken, juga masuk daftar berisiko. Rikyu adalah sistem terpisah yang dipakai untuk beban kerja kecerdasan buatan.
Riken menyatakan sedang menghubungi para pengguna terdampak. Mereka diminta waspada terhadap upaya masuk tidak sah ke akun masing-masing. Pengguna juga disarankan memeriksa aktivitas yang tidak dikenal pada layanan yang memakai kredensial sama. Langkah penggantian kata sandi menjadi salah satu rekomendasi awal.
Kredensial sempat dicoba ke sistem lain
Yang membuat kasus ini serius, kredensial curian tidak hanya berhenti di lingkungan Riken. Sebagian akun yang terdampak juga dipakai untuk mengakses superkomputer dan layanan yang dioperasikan pihak lain. Peretas sudah mencoba memakai kredensial tersebut di sistem di luar Riken. Riken kini berkoordinasi dengan pengelola sistem terkait.
Koordinasi itu bertujuan memastikan apakah percobaan masuk berhasil atau gagal. Belum ada laporan resmi soal sistem lain yang benar-benar ditembus. Namun pola ini menunjukkan dampak insiden bisa melebar ke luar satu institusi. Insiden di satu pusat riset bisa menjadi pintu bagi institusi mitra.
Pakar keamanan menilai insiden semacam ini menuntut respons berlapis. Penggantian kredensial saja tidak cukup bila jejak akses belum dipetakan. Audit log, pemeriksaan integritas berkas, dan pemantauan trafik menjadi langkah lanjutan yang biasa dilakukan. Riken menyebut langkah tersebut sedang dijalankan.
