Mengapa Kasus Ini Cepat Menyebar
Pertama, ekstensi editor dipercaya karena tampil di toko resmi. Pengguna umumnya menganggap label resmi sebagai jaminan keamanan, padahal distribusi bisa lewat pihak ketiga.
Kedua, pembaruan otomatis membuat paket berbahaya menyebar tanpa perlu tindakan pengguna. Ribuan pengembang bisa terkena dalam hitungan jam.
Ketiga, alat bantu koding kini punya akses luas ke repositori, kunci akses, dan lingkungan pengembangan. Jika alat itu disusupi, penyerang mendapat posisi strategis.
Keempat, pengembang sering memakai satu perangkat untuk banyak proyek dan akun. Satu kunci SSH yang bocor bisa membuka akses ke server produksi, repositori perusahaan, hingga layanan awan.
Iklan
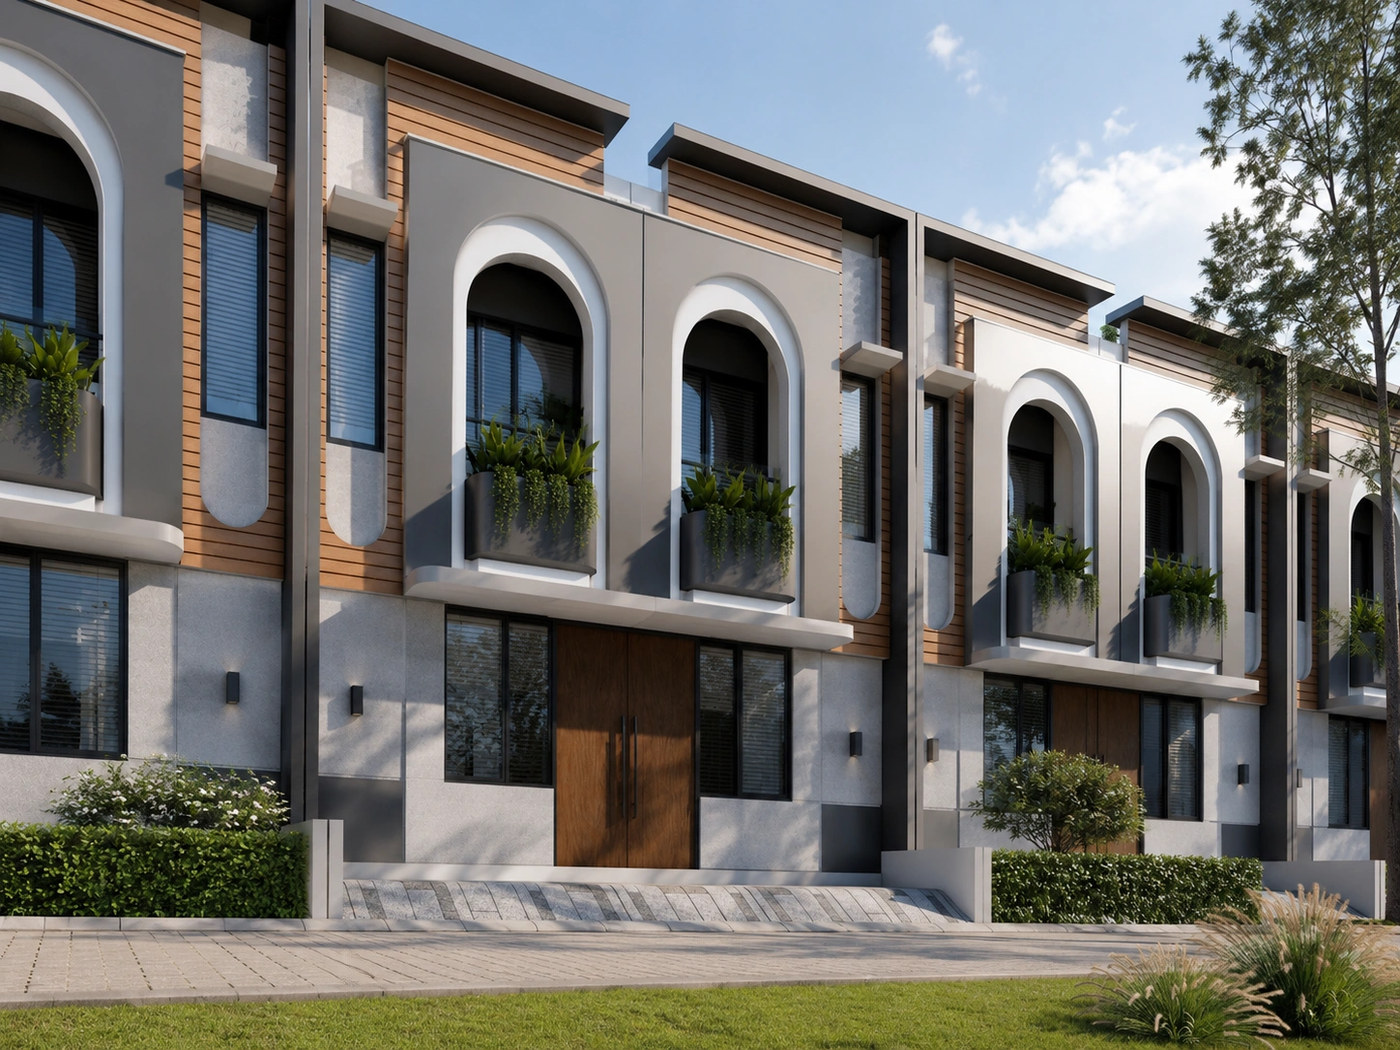
Campus Commercial Park: rukost di kawasan kampus
C.CO Park menghadirkan kawasan ruko dan kost dalam satu gerbang, dirancang untuk mahasiswa dan penghuni sekitar kampus. Cocok untuk yang mencari aset produktif dengan pengelolaan kawasan yang tertata.
Pelajaran untuk Tim Pengembang di Indonesia
Pertama, periksa penerbit ekstensi, bukan hanya namanya. Pastikan paket berasal dari akun resmi vendor dan cocok dengan versi yang diumumkan di kanal resmi.
Kedua, aktifkan pencatatan perubahan versi. Tim sebaiknya mencatat ekstensi apa yang terpasang, kapan diperbarui, dan siapa yang menyetujuinya.
Ketiga, pisahkan kredensial. Jangan memakai satu kunci SSH untuk semua server, dan gunakan kunci berumur pendek bila memungkinkan.
Keempat, siapkan prosedur tanggap insiden sederhana. Langkahnya mencakup pencabutan kunci, rotasi sandi, pemeriksaan log akses, dan pemberitahuan ke tim terkait.
Yang Bisa Dilakukan Pengguna Perorangan
Mulai dari memeriksa daftar ekstensi di editor. Hapus paket yang tidak dikenal, lalu pasang ulang hanya dari sumber resmi yang sudah dipastikan.
Periksa berkas authorized_keys di folder .ssh. Jika ada kunci yang tidak dikenali, hapus dan ganti seluruh kunci yang pernah dipakai dari perangkat tersebut.
Ganti kata sandi akun penting, terutama yang pernah dipakai di perangkat yang sama. Aktifkan verifikasi dua langkah pada akun repositori dan layanan awan.
Pantau koneksi keluar yang tidak biasa. Koneksi SSH ke alamat asing tanpa penjelasan bisa menjadi tanda perangkat masih terhubung ke pengendali.
Konteks Keamanan Rantai Pasok AI
Insiden ini bukan yang pertama menimpa ekstensi editor. Pola serupa pernah terjadi pada ekstensi populer lain, dengan modus menyisipkan kode berbahaya lewat pembaruan.
Yang membedakan adalah keterkaitan dengan alat AI. Ekstensi asisten koding kini jadi target menarik karena punya izin luas dan dipakai di lingkungan yang menyimpan rahasia perusahaan.
SuaraLutim pernah membahas langkah OpenAI merombak Model Spec menjadi lima nilai, yang menyentuh soal tata kelola dan keamanan model. Kasus ini menunjukkan sisi lain: keamanan alat di sekitar model juga menentukan.
Ada pula pelajaran dari serangan siber yang membuat Indodax menyetop transaksi. Dalam dua kasus itu, dampak terbesar muncul bukan dari kecanggihan serangan, melainkan dari kepercayaan pada kanal distribusi yang tidak diperiksa.
Bagaimana Media dan Pengguna Menyikapinya
Berita ini beredar cepat di forum pengembang dan media teknologi. Sebagian pengguna melaporkan langsung mencabut ekstensi, sebagian lain menunggu panduan resmi Cursor.
Klaim bahwa Anthropic diretas sempat mencuat di media sosial sebelum bantahan resmi keluar. Klaim itu tidak didukung bukti dan tidak boleh ditulis sebagai fakta.
Yang terkonfirmasi adalah adanya paket palsu di marketplace Cursor, rentang waktu distribusinya, dan langkah penarikan oleh Cursor. Selebihnya, termasuk identitas pelaku, belum diumumkan.
Pembaca disarankan mengikuti kanal resmi Cursor dan Anthropic untuk pembaruan, bukan unggahan anonim yang menyebut nama atau motif pelaku.
FAQ Seputar Insiden Ekstensi Claude Code
Apakah pengguna Claude di web atau aplikasi resmi terkena?
Menurut Anthropic, versi di kanal resmi perusahaan tidak terpengaruh. Dampak dilaporkan hanya pada pengguna yang memasang ekstensi lewat marketplace Cursor.
Apakah cukup memperbarui ekstensi ke versi terbaru?
Tidak. Mekanisme persistensi berupa kunci SSH yang ditanam bisa bertahan, sehingga perlu pembersihan manual mengikuti panduan resmi Cursor.
Berapa lama paket berbahaya tersedia?
Sekitar 11 jam, dari 09.27 sampai 20.35 UTC pada 29 Oktober 2026, dan selama rentang itu sekitar 5.000 pengembang diperkirakan terkena.
Insiden ini menutup pekan dengan pengingat sederhana. Dalam ekosistem viral hari ini yang bergerak cepat, keamanan tidak ditentukan oleh nama besar vendor, melainkan oleh kanal distribusi dan kebiasaan memeriksa sebelum memasang.
Baca juga
- Tambang Nasional: Laba Vale Melonjak Tiga Kali Lipat
- Berita Viral: Saham Teknologi AS Jatuh, Nasdaq Anjlok
- Politik Nasional: Wantimpres Matangkan Pertimbangan Perdana
Kumpulan berita terbaru seputar berita Luwu Timur ada di kanal berita Luwu Timur.