

Viral hari ini adalah laporan Google Threat Intelligence Group yang menyebut untuk pertama kali ada aktor ancaman memakai kerangka kerja kecerdasan buatan untuk menemukan dan mengeksploitasi celah keamanan sepenuhnya otomatis. Tidak ada manusia yang menekan tombol akhir. Temuan itu dirilis dalam laporan triwulanan bertajuk Agentic Threat Activity Crosses a Significant Threshold pada 16 November 2026, lalu dibahas ulang media nasional pada 19 November.
Inti temuannya sederhana dan mengganggu. Kerangka kerja bernama exploit_agent ditemukan di sebuah server staging yang terbuka. Server itu terhubung ke beberapa model bahasa besar, baik model frontier komersial maupun model lokal. Tugasnya membandingkan kode aplikasi sebelum dan sesudah patch dirilis, menebak letak kelemahan, menyusun eksploit, lalu menjalankannya sendiri.
Viral hari ini: exploit_agent bekerja tanpa operator
Menurut laporan Google Threat Intelligence Group, server staging itu bukan hanya berisi kerangka kerja. Di dalamnya ada data korban yang sudah diambil, informasi pengintaian, webshell, serta skrip brute force. Ada juga skrip untuk menghapus webshell milik penyerang lain, tanda bahwa server itu dipakai beberapa pihak atau setidaknya oleh operator yang bersaing dengan kelompok lain.
Telemetri korban mengarah ke situs web di Prancis yang berkaitan dengan media, hiburan, dan pendidikan. Konfigurasi alat itu memakai perkakas berbahasa Rusia. Salah satu komentar dalam berkas konfigurasi meminta pemasangnya menaruh kunci akses langsung di berkas, bukan di ruang obrolan. Detail kecil itu menunjukkan alat tersebut dipakai berulang, bukan sekali coba.

BleepingComputer menulis bahwa sistem itu menganalisis pembaruan perangkat lunak pada aplikasi web populer untuk menemukan tanda kelemahan. Setelah kandidat celah ditemukan, eksploit dijalankan otomatis. Pola kerja seperti ini memindahkan sebagian besar beban riset dari manusia ke mesin, termasuk bagian yang dulu dianggap paling butuh keahlian.
Iklan
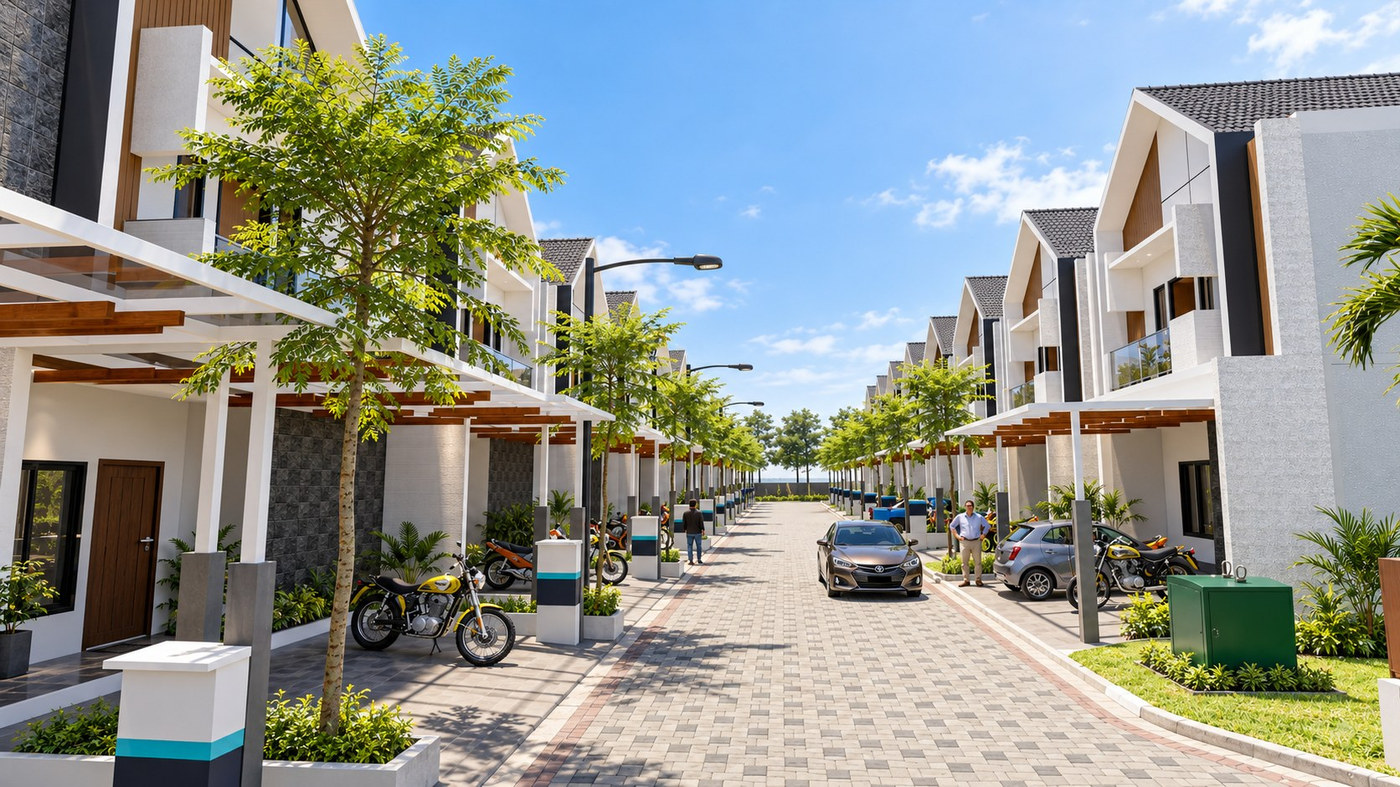
Paviliun Akademika: punya kost tanpa repot kelola
Paviliun Akademika menghadirkan pilihan investasi kost terkelola di Akademika Townhouse, Gowa. Unit disiapkan untuk disewakan, dengan pengelolaan kawasan yang ditangani pemilik proyek.
Dari ARTEX sampai PentAGI
Google tidak hanya menyoroti satu alat. Laporan itu mendaftar beberapa kerangka kerja multi agen yang dipakai aktor ancaman, antara lain ARTEX, CAIRN, CyberStrikeAI, dan PentAGI. Sebagian di antaranya adalah alat uji penetrasi sumber terbuka yang memang dirancang untuk pekerjaan keamanan resmi, lalu disalahgunakan untuk serangan nyata.
Menurut The Hacker News, CAIRN tercatat dipakai dalam serangan terhadap sektor kedirgantaraan Amerika Serikat. Sementara itu, PentAGI digunakan untuk memindai kerentanan sejumlah organisasi di Asia pada periode akhir Agustus sampai awal Oktober 2026. Google juga melihat eksperimen dengan harness buatan sendiri yang bisa menyesuaikan taktik berdasarkan umpan balik waktu nyata.
Google menilai pelaku yang bermotif finansial maupun pelaku spionase yang diduga terkait China sama sama mencoba alat tersebut. Perusahaan itu menegaskan, penggunaan kerangka kerja sumber terbuka tidak otomatis membuat penggunanya penjahat. Yang dinilai adalah perilaku di lapangan, bukan sekadar nama alat yang muncul di lalu lintas jaringan.
Jendela patch makin sempit
Konsekuensi paling langsung menyentuh tim teknologi. Selama ini vendor dan pengguna punya jeda beberapa hari sampai beberapa minggu antara pengumuman patch dan munculnya eksploit yang beredar. Jeda itu yang dipakai untuk menambal sistem. Dengan otomatisasi, jeda itu menyusut menjadi hitungan jam atau bahkan menit.
Contoh yang dikutip adalah dua celah pada server manajemen cetak PaperCut yang dirantai dan dieksploitasi sebagai zero day pada akhir Agustus. Peneliti memakai model bahasa besar untuk menghasilkan eksploit yang berfungsi dalam hitungan sehari setelah pengungkapan. Empat hari kemudian, sebuah kampanye yang dipantau GreyNoise diperkirakan memakai eksploit hasil bantuan model bahasa dan menghantam ratusan organisasi.
Google juga mencatat efek samping yang merepotkan. Setelah dua celah PHP diumumkan, ratusan proof of concept banjir di dunia maya dan sebagian besar dihasilkan mesin. Tim pertahanan jadi harus memilah mana yang benar berbahaya dan mana yang hanya kebisingan. Beban verifikasi itu sendiri sudah menjadi bagian dari serangan.
