

Ancaman LLMJacking dan operasi informasi
Laporan yang sama memetakan modus lain yang sudah mapan. Pelaku membajak kredensial model bahasa dan sumber daya komputasi awan, lalu menjual kembali aksesnya lewat layanan proksi bawah tanah. Praktik yang disebut LLMJacking itu bisa menagih korban lebih dari 100 ribu dolar Amerika dalam sehari, dengan akumulasi kerugian sampai satu juta dolar pada kasus terberat.
Di sisi lain, kelompok yang didukung negara memakai model bahasa untuk memproduksi media sintetis dalam jumlah besar. Mereka membuat persona lokal, mengelola akun buzzer, lalu mengotomatiskan penyebaran konten lintas platform. Operasi informasi yang dulu butuh banyak orang kini bisa dijalankan tim kecil dengan biaya rendah.
Ada juga pola yang lebih halus, yaitu memanipulasi konfigurasi asisten koding otomatis agar menyisipkan pintu belakang saat dijalankan di komputer korban. Pola ini relevan bagi pengembang yang memakai agen koding harian. Berkas konfigurasi yang tampak tidak berbahaya bisa menjadi jalur masuk.
Iklan

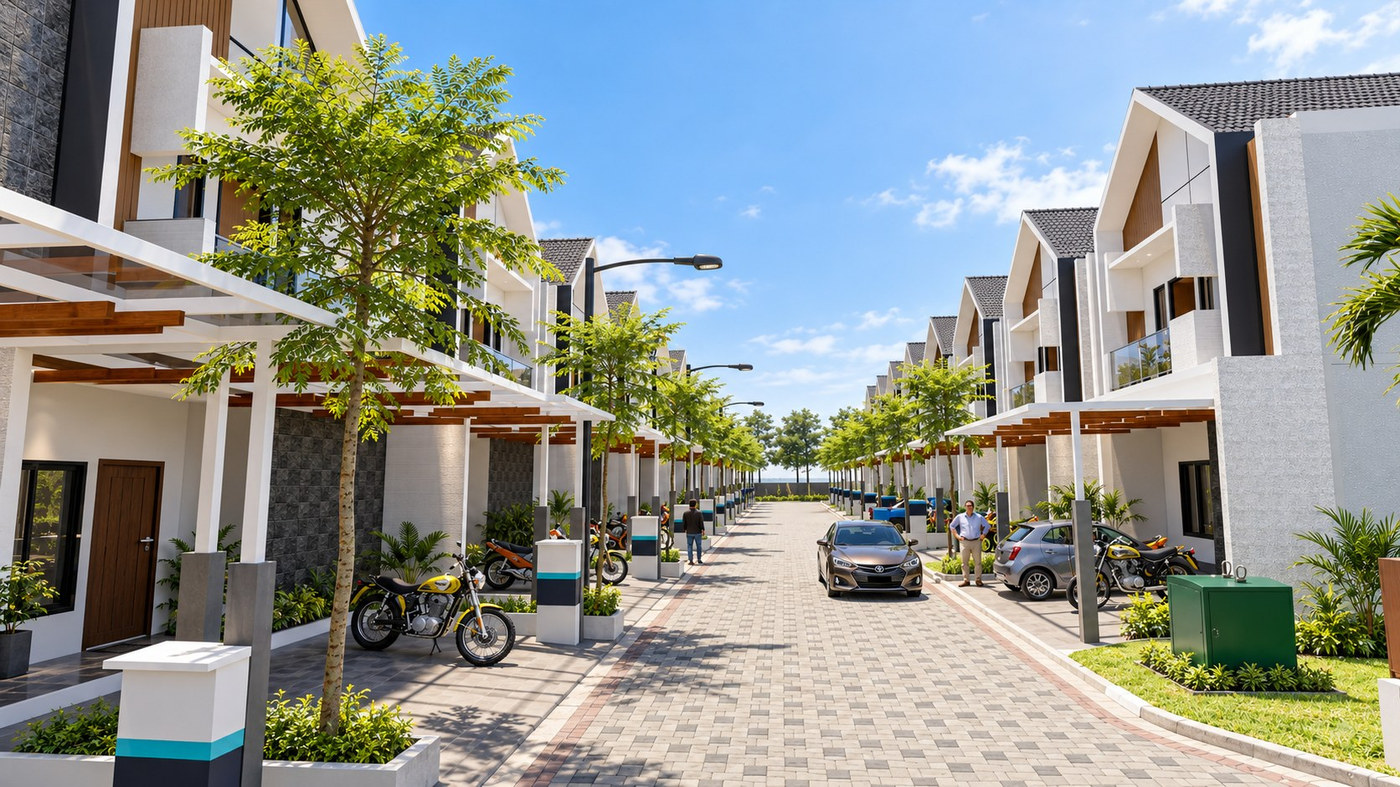
Paviliun Akademika: punya kost tanpa repot kelola
Paviliun Akademika menghadirkan pilihan investasi kost terkelola di Akademika Townhouse, Gowa. Unit disiapkan untuk disewakan, dengan pengelolaan kawasan yang ditangani pemilik proyek.
Respons Google dan Mandiant
Google menyatakan unit keamanan sibernya sudah menerapkan aturan deteksi perilaku khusus untuk pola serangan berbasis agen. Mandiant juga merilis panduan pertahanan untuk memperlambat laju serangan yang digerakkan model bahasa. Panduan itu menekankan visibilitas pada titik masuk dan kecepatan respons, bukan hanya penambalan.
Menariknya, Google menyebut otomatisasi penuh punya kelemahan. Eksekusi otomatis meninggalkan jejak pada lalu lintas jaringan sehingga memudahkan analisis forensik. Kerangka kerja yang bergerak cepat cenderung lebih berisik dibanding penyerang manusia yang sabar. Deteksi pada pola, bukan pada nama alat, menjadi kunci.
CNN Indonesia mencatat proyeksi Google bahwa dalam tiga bulan ke depan bakal muncul serangan tidak rumit yang nyaris tanpa campur tangan manusia. Serangan agen yang canggih dan sepenuhnya otonom diperkirakan muncul dalam enam bulan. Proyeksi itu bukan ramalan pasti, tetapi arah trennya sudah terlihat.
Risiko bagi perusahaan di Indonesia
Bagi perusahaan di Indonesia, dampaknya tidak menunggu serangan menyasar langsung. Banyak sistem internal memakai aplikasi web populer yang patch nya diumumkan terbuka. Selama penambalan berjalan lambat, celah yang sama bisa dipakai siapa pun yang memiliki alat otomatis, termasuk pelaku yang tidak punya keahlian tinggi.
Data sebelumnya menunjukkan tekanan siber di Indonesia sudah tinggi. Artikel tentang 2,74 juta ancaman siber mencatat browser menjadi jalur utama. Ada pula laporan 906 ribu serangan siber ke bank pada periode tertentu. Angka angka itu menunjukkan permukaan serangan yang luas, bukan sempit.
Langkah paling murah tetap disiplin operasional. Inventaris aset harus rapi agar tim tahu aplikasi apa yang dipakai. Jadwal patch sebaiknya dipersingkat untuk sistem yang menghadap internet. Autentikasi berlapis dan pemantauan anomali membantu membatasi dampak bila satu titik jebol.
Apa yang diketahui dan belum terkonfirmasi
Yang diketahui, laporan GTIG terbit 16 November 2026 dan menyebut satu kasus otomatisasi penuh tanpa manusia. Kerangka kerja exploit_agent ditemukan di server staging terbuka dengan target awal situs media, hiburan, dan pendidikan di Prancis. Sejumlah kerangka kerja sumber terbuka dipakai untuk intrusi langsung.
Yang belum terkonfirmasi, jumlah korban dan besaran data yang diambil tidak dirinci. Identitas operator belum dipastikan, meski perkakas berbahasa Rusia dan pola target memberi petunjuk. Google juga tidak menyebut nama model bahasa besar yang terhubung ke kerangka kerja itu.
Belum ada konfirmasi apakah ada organisasi di Indonesia yang menjadi target kampanye tersebut. Pembahasan di dalam negeri sebaiknya tidak melompat ke kesimpulan. Yang bisa dilakukan sekarang adalah memastikan kesiapan penambalan dan pemantauan berjalan.
FAQ Seputar Serangan Siber Berbasis AI
Apa yang dimaksud serangan siber otonom?
Serangan yang seluruh tahapannya, dari pencarian celah sampai eksekusi, dijalankan kerangka kerja kecerdasan buatan tanpa arahan manusia secara langsung. Manusia bisa menyiapkan alat, tetapi tidak memutuskan setiap langkah serangan.
Apakah kerangka kerja sumber terbuka itu berbahaya?
Alat seperti ARTEX atau PentAGI dibuat untuk uji penetrasi dan punya kegunaan sah. Bahaya muncul ketika alat itu dipakai tanpa izin terhadap sistem orang lain. Google menilai perilaku pengguna, bukan semata nama alatnya.
Bagaimana perusahaan melindungi diri?
Perpendek jadwal patch, terutama untuk aplikasi web yang menghadap internet. Rapikan inventaris aset, aktifkan autentikasi berlapis, dan pantau anomali lalu lintas. Latih tim agar cepat memverifikasi laporan celah yang banjir setelah pengumuman resmi.
Baca juga
- Berita Viral: GTA VI Rilis, Harga Mulai Rp1,19 Juta
- Tambang Nasional: JATAM Gugat Audit Nikel Morowali
- Viral Hari Ini: Gemini 4 Neon dan Tarif 3 Dolar per Token
Kumpulan berita terbaru seputar kabar Luwu Timur ada di kanal kabar Luwu Timur.
Indeks berita Luwu Timur terbaru dari seluruh kecamatan ada di kanal berita Lutim.
