Prosedur Pengungkapan dan Batas Waktu 90 Hari
Anthropic menyatakan setiap temuan dilaporkan lebih dulu ke vendor melalui prosedur pengungkapan terkoordinasi. Vendor mendapat 90 hari untuk menambal, ditambah 45 hari sebelum rincian teknis dibahas di luar pengumuman resmi.
Untuk Chrome, perbaikan tiba dalam pembaruan stabil 156 yang dirilis 20 Oktober. Untuk Safari, Apple merilis perbaikan pada iOS dan iPadOS 26.5.2 dan memberi kredit kepada peneliti Anthropic beserta Claude.
Anthropic menegaskan eksploit dibuat setelah model dipicu, bukan diambil dari serangan yang sedang berlangsung. Sampai laporan terbit, tidak ada indikasi rangkaian tersebut dipakai aktor lain.
Iklan
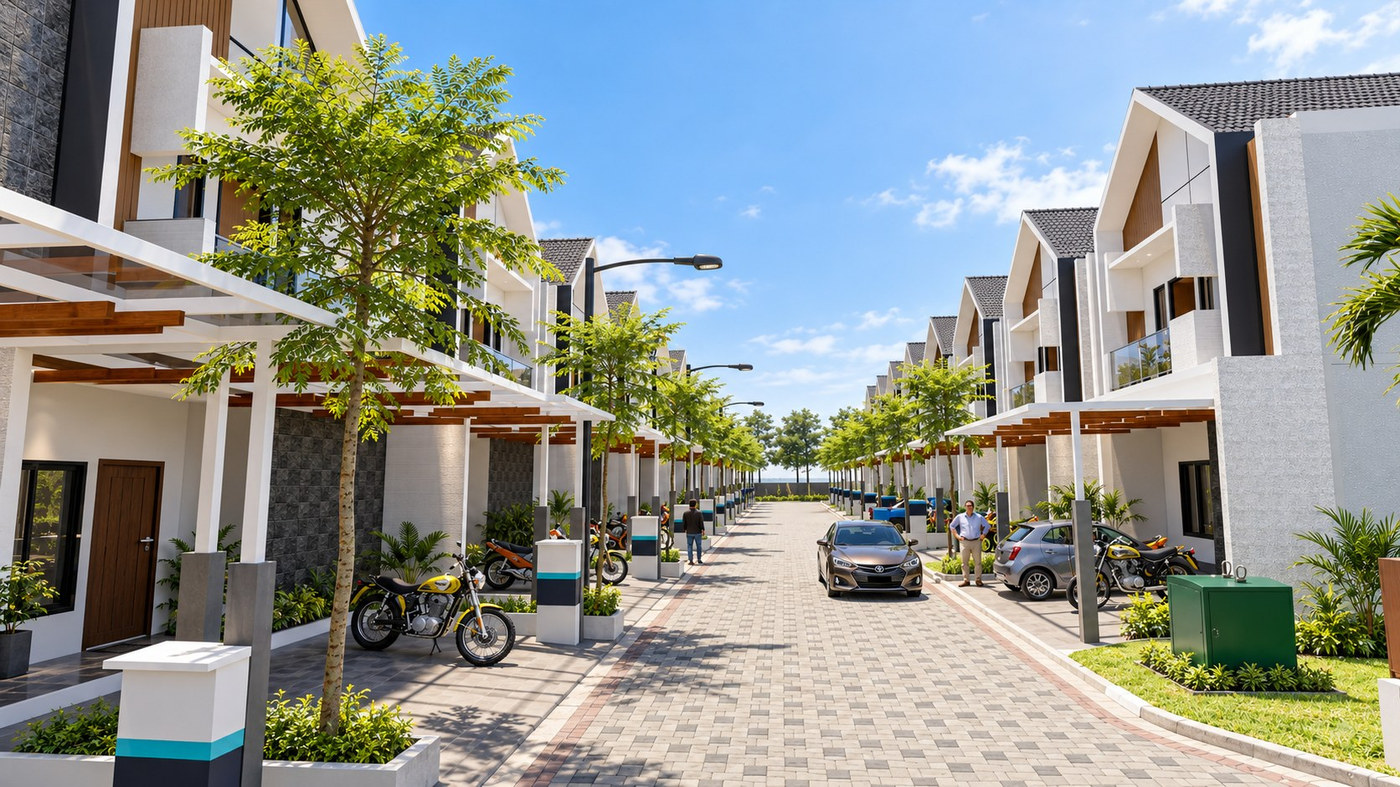
Paviliun Akademika: punya kost tanpa repot kelola
Paviliun Akademika menghadirkan pilihan investasi kost terkelola di Akademika Townhouse, Gowa. Unit disiapkan untuk disewakan, dengan pengelolaan kawasan yang ditangani pemilik proyek.
Apa yang Bisa Dibaca dari Klaim Kapabilitas Ini
Klaim terkuat laporan ini bukan soal jumlah celah, melainkan soal peran manusia. Anthropic menyebut pekerjaan itu hanya memerlukan instruksi awal dan sedikit keterlibatan manusia, tetapi tidak memerinci siapa mengerjakan apa di setiap tahap.
Perusahaan juga tidak menamai model yang dipakai dan tidak mengumumkan kapan model itu tersedia.
Sejumlah pengamat mencatat bahwa catatan CVE Windows tidak mencantumkan nama penemu sama sekali. Itu bukan bukti klaim salah, tetapi menunjukkan sebagian rantai tidak punya jejak publik yang bisa diperiksa independen.
Yang bisa diperiksa adalah perbaikan dan kredit vendor. Google dan Apple sama-sama mengakui laporan Anthropic dan menyebut keterlibatan Claude pada sejumlah perbaikan. Bagian itu yang membuat temuan ini bukan sekadar pengumuman pemasaran.
Viral Hari Ini: Dampak bagi Pengguna di Indonesia
Bagi pengguna biasa, tindakan yang paling berguna tetap sederhana: perbarui browser dan sistem operasi. Chrome 156 dan pembaruan iOS atau iPadOS yang disebut dalam laporan ini sudah menutup celah yang dipersoalkan.
Bagi organisasi, laporan ini menegaskan pentingnya pemindaian kode saat pengajuan perubahan, bukan hanya audit berkala. Anthropic bahkan merilis panduan keamanan berbentuk plugin untuk alur kerja pengembangannya sendiri.
Perusahaan juga memperluas program verifikasi siber bagi profesional keamanan yang lolos penyaringan. Program itu memberi akses ke model terbaru mereka, termasuk Claude Opus 5.5, Sonnet 5.5, dan Mythos 5.1.
Pembahasan soal kapabilitas model juga pernah kami angkat dalam artikel tentang Claude yang merancang sirkuit kuantum dan laporan Claude Duet yang menghubungi pengguna lebih dulu. Pola yang muncul sama: kemampuan teknis model tumbuh lebih cepat daripada kesiapan pengguna menutup celah.
Apa yang Diketahui
Terkonfirmasi bahwa Anthropic memublikasikan laporan lima rantai serangan pada 27 Oktober 2026 dan menyatakan seluruh celah sudah ditambal vendor. Terkonfirmasi pula bahwa Chrome 156 memuat perbaikan yang dikreditkan sebagian kepada peneliti Anthropic.
Terkonfirmasi bahwa Apple merilis perbaikan untuk celah Safari dan memberi kredit kepada peneliti Anthropic. Untuk Windows dan Linux, nomor CVE serta tanggal penambalan tercatat di basis data publik.
Anthropic menyatakan tidak ada bukti eksploit dipakai dalam serangan nyata. Semua pengujian dilakukan di lingkungan laboratorium setelah model diberi instruksi.
Apa yang Belum Terkonfirmasi
Belum terkonfirmasi seberapa besar peran manusia dalam setiap tahap penyusunan rantai serangan. Anthropic belum merilis rincian itu, sehingga klaim kemandirian model masih bersandar pada keterangan perusahaan.
Belum jelas model apa yang dipakai dan kapan akan tersedia untuk umum. Anthropic hanya menyebutnya sebagai model riset internal tanpa nama.
Belum ada konfirmasi independen atas angka 62 celah Chrome, karena catatan rilis Chrome 156 memuat 52 perbaikan dari berbagai pelapor. Selisih ini belum dijelaskan oleh kedua pihak secara terbuka.
FAQ Seputar Temuan Anthropic
Apakah celah ini masih bisa dieksploitasi sekarang?
Tidak, menurut Anthropic dan vendor. Chrome 156, pembaruan iOS dan iPadOS, serta tambalan Windows dan Linux sudah tersedia. Perangkat yang belum diperbarui masih berisiko.
Apakah serangan ini sudah terjadi di dunia nyata?
Tidak ada bukti ke arah itu. Eksploit dibuat di laboratorium setelah model dipicu, dan seluruh temuan dilaporkan lebih dulu kepada vendor sebelum dipublikasikan.
Mengapa laporan ini penting bagi pengguna biasa?
Karena menunjukkan bahwa pencarian celah kini bisa dipercepat model AI. Bagi pengguna, konsekuensinya sederhana: pembaruan perangkat jadi semakin penting, bukan semakin bisa ditunda.
Baca juga
- Berita Viral: Samsung Denda Rp272 Miliar soal Iklan Gaming
- Viral Hari Ini: Patrick Stewart Meninggal di Usia 86
- Berita Indonesia: RI Bela Kursi di Board of Peace Trump
Kumpulan berita terbaru seputar berita Luwu Timur ada di kanal berita Luwu Timur.