Viral nusantara: konteks kebocoran data di Indonesia
Kasus Fore Coffee menambah panjang daftar insiden data di Indonesia. Sektor ritel dan layanan konsumen menjadi sasaran karena menyimpan basis pengguna besar. Data pelanggan punya nilai jual di pasar gelap.
Pola serangan biasanya dimulai dari kredensial lemah atau celah pada sistem pihak ketiga. Setelah masuk, penyerang memindahkan data secara bertahap agar tidak terdeteksi. Deteksi dini bergantung pada pemantauan lalu lintas data yang konsisten. Isu keamanan siber juga menjadi sorotan politik, seperti dibahas dalam artikel berita politik Huang tolak toleransi insiden siber AI.
Otoritas telah berulang kali mengingatkan perusahaan untuk memperkuat keamanan. Upaya pencegahan penipuan digital juga terus dilakukan, seperti terlihat pada langkah pemblokiran rekening yang dibahas dalam artikel viral nusantara 702 ribu rekening penipuan diblokir. Penipuan dan kebocoran data sering kali saling terkait.
Pengamat menilai banyak perusahaan baru bergerak setelah insiden terjadi. Anggaran keamanan sering dipotong saat tekanan biaya meningkat. Akibatnya, kesiapan menghadapi serangan tetap rendah meski ancaman terus naik.
Iklan
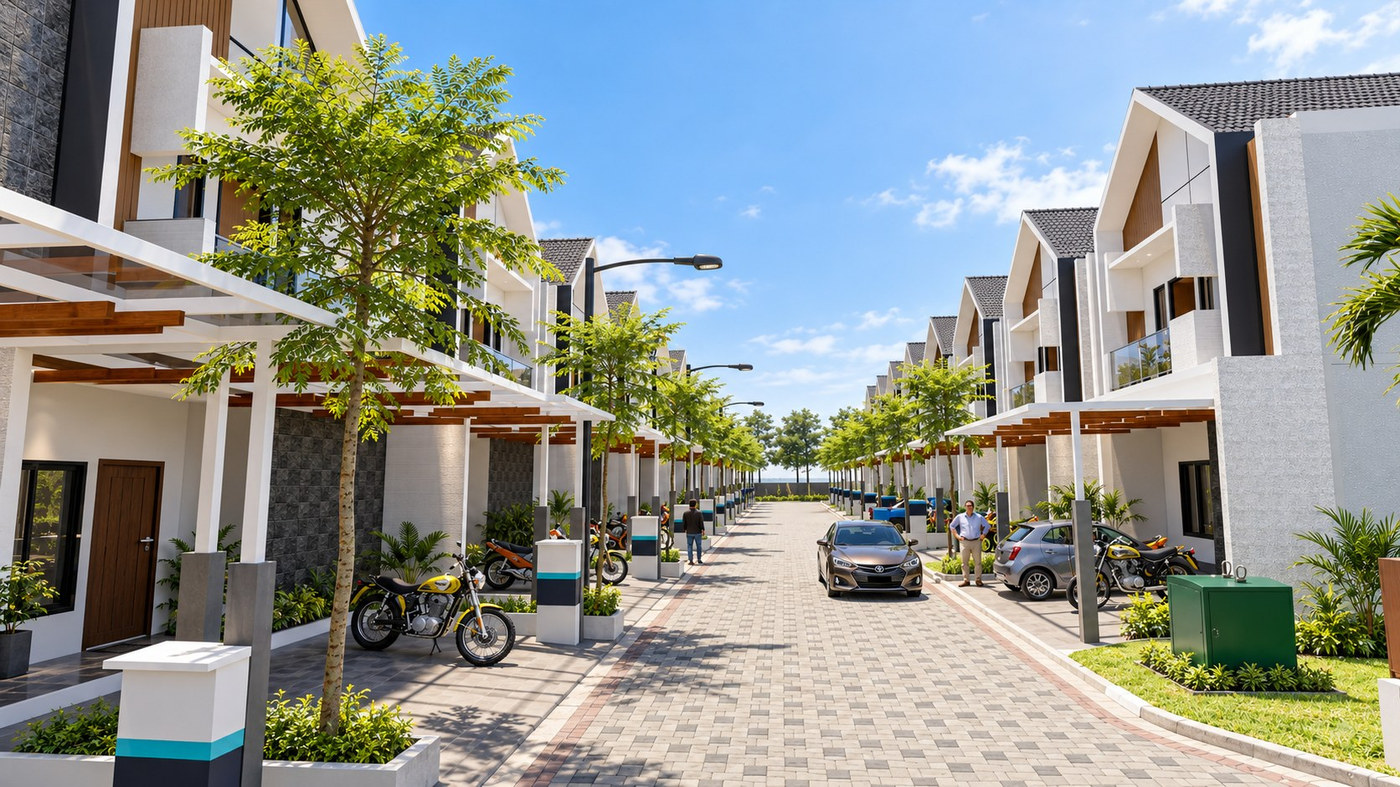
Paviliun Akademika: punya kost tanpa repot kelola
Paviliun Akademika menghadirkan pilihan investasi kost terkelola di Akademika Townhouse, Gowa. Unit disiapkan untuk disewakan, dengan pengelolaan kawasan yang ditangani pemilik proyek.
Risiko lanjutan bagi pelanggan
Data pribadi yang bocor bisa dipakai untuk rekayasa sosial. Penyerang dapat menghubungi korban dengan menyebut nama, tanggal lahir, atau riwayat pembelian. Informasi itu membuat pesan penipuan terlihat meyakinkan.
Modus lain adalah pengambilalihan akun pada layanan yang memakai PIN serupa. Pelanggan yang memakai kombinasi sama di aplikasi lain berisiko lebih tinggi. Karena itu, penggantian PIN di semua akun terkait menjadi langkah mendesak.
Risiko jangka panjang muncul jika data dijual dan digabungkan dengan kebocoran lain. Kombinasi beberapa sumber data bisa menghasilkan profil lengkap seseorang. Profil itu kemudian dipakai untuk penipuan bertarget.
Pelanggan disarankan memantau mutasi rekening dan notifikasi transaksi. Jika ada aktivitas mencurigakan, mereka perlu segera menghubungi bank atau penyedia layanan. Pelaporan cepat memperbesar peluang pemulihan.
Respons pasar dan industri
Insiden keamanan biasanya memicu pertanyaan soal tata kelola perusahaan terbuka. Fore tercatat di Bursa Efek Indonesia sehingga wajib menyampaikan informasi material. Keterbukaan informasi menjadi bagian dari kewajiban itu.
Hingga keterangan resmi terbit, manajemen belum menyebut dampak finansial dari insiden. Biaya investigasi forensik dan penguatan sistem berpotensi menambah beban operasional. Namun besarnya belum bisa diestimasi dari luar.
Pelaku industri kedai kopi menghadapi tekanan serupa karena data pelanggan jadi aset utama program loyalitas. Aplikasi pemesanan menyimpan preferensi dan riwayat transaksi. Data itu bernilai untuk pemasaran sekaligus rentan disalahgunakan.
Sejumlah perusahaan mulai membatasi data yang disimpan dan memperpendek masa retensi. Prinsip itu dikenal sebagai minimalisasi data. Pendekatan tersebut mengurangi dampak jika terjadi kebocoran.
Apa yang diketahui
Fore Coffee mengonfirmasi akses tanpa izin ke platform data pelanggan pada 28 Oktober 2026. Investigasi awal menunjukkan sekitar 5,7 juta akun terdampak. Data yang mungkin terakses mencakup identitas dasar, alamat, PIN ter-hash, dan riwayat pembelian.
Perusahaan menyatakan akses dihentikan dan sistem diamankan dalam 24 jam. Fore telah melaporkan insiden ke Kementerian Komunikasi dan Digital. Perusahaan juga menunjuk konsultan keamanan siber untuk investigasi forensik.
Fore menegaskan tidak menyimpan NIK dan foto KTP pelanggan. Data kartu kredit dan debit berada di platform terpisah dan disebut tidak terdampak. Hingga keterangan terakhir, belum ada indikasi penyalahgunaan data.
Apa yang belum terkonfirmasi
Belum ada keterangan resmi soal jumlah pasti pelanggan yang datanya benar-benar diambil. Angka 5,7 juta berasal dari hasil investigasi awal perusahaan. Rincian per kategori data belum dipublikasikan.
Identitas pelaku dan modus awal serangan belum diumumkan. Fore juga belum menyebut apakah ada tuntutan tebusan. Aparat belum merilis informasi soal penyelidikan pidana.
Dampak finansial dan sanksi dari otoritas belum diketahui. Belum ada rilis dari Komdigi soal hasil pemeriksaan. Publik perlu menunggu informasi resmi sebelum menyimpulkan tingkat kelalaian perusahaan.
FAQ seputar peretasan Fore Coffee
Apakah data pembayaran ikut bocor? Menurut Fore, detail kartu kredit dan debit disimpan di platform terpisah sehingga tidak terdampak. Namun pelanggan tetap disarankan memantau mutasi rekening.
Apa yang harus dilakukan pelanggan? Ganti PIN aplikasi Fore dan PIN pada akun lain yang memakai kombinasi sama. Jangan berikan PIN atau kode OTP kepada siapa pun, termasuk pihak yang mengaku dari Fore.
Apakah Fore sudah melapor ke pemerintah? Ya. Perusahaan menyatakan telah melaporkan insiden ke Kementerian Komunikasi dan Digital dan menghubungi pelanggan terdampak secara langsung.
Baca juga
- Viral Hari Ini: Gemini 4 Carbon, Model Terkuat Google
- Berita Politik: Aksi Indonesia Sadar dan 5 Tuntutan di HI
- Politik Nasional: KPK Geledah Djarum dan Bea Cukai Kudus
Kumpulan berita terbaru seputar berita Luwu Timur ada di kanal berita Luwu Timur.